공항 Counter-UAS 시스템을 설계하는 방법
공항 C-UAS의 책임, 위험 평가, 센서 융합, 운용 절차, 안전, 보안과 인수 시험을 설명합니다.
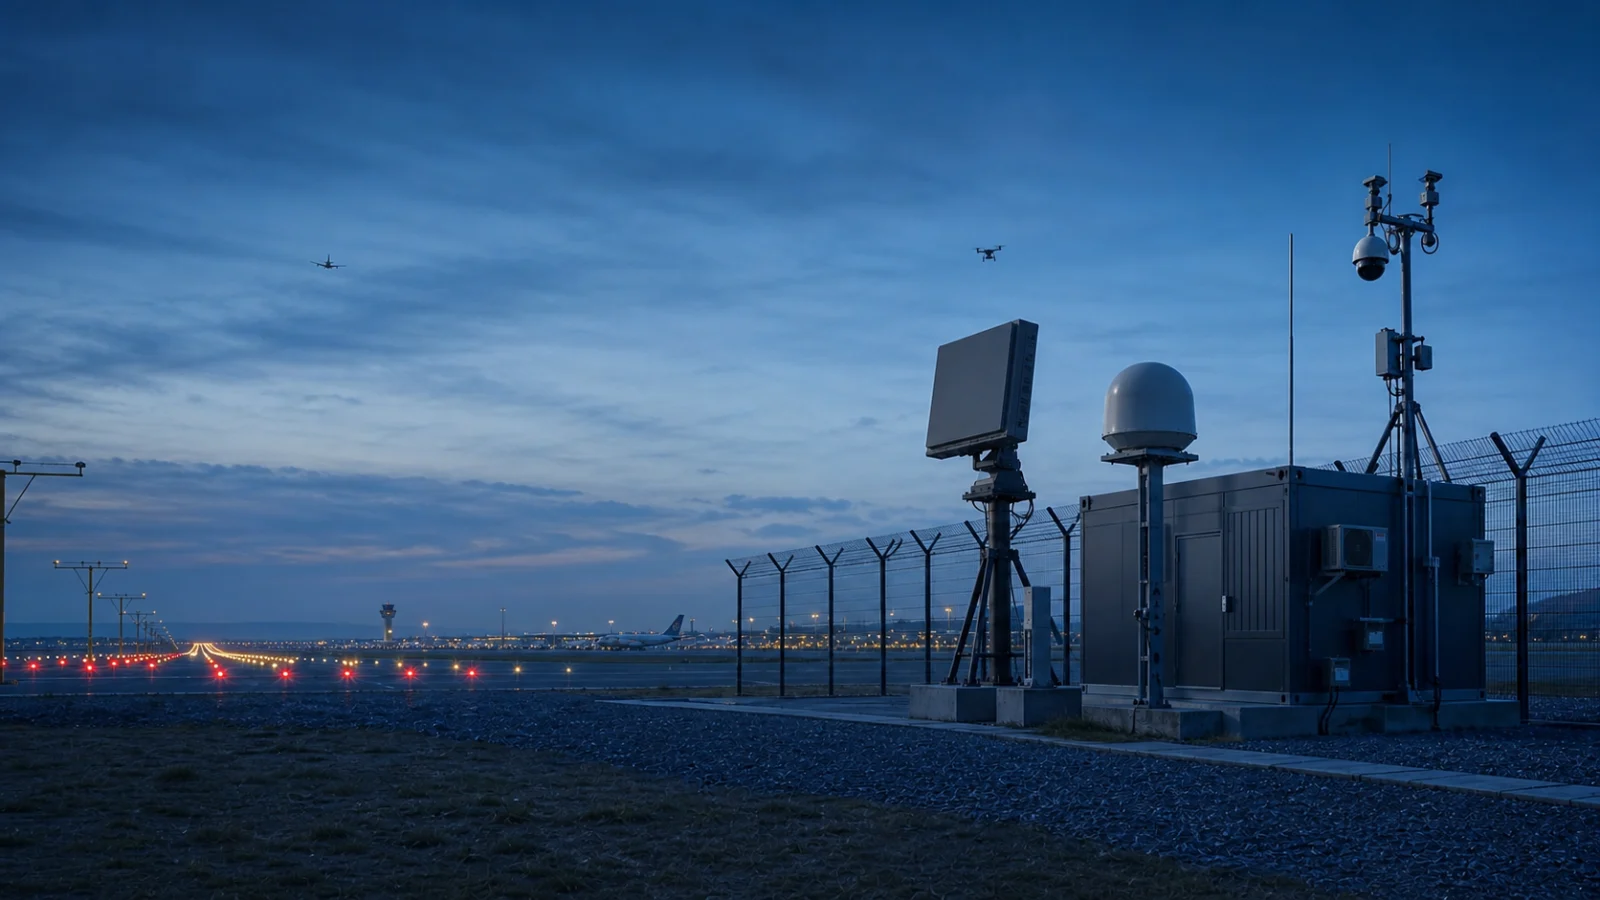
거버넌스, 위협, 센서, 지휘 절차, 항공 안전, 사이버 보안과 인수 시험을 다루는 설계 프레임워크입니다. 공항 Counter-UAS는 장비 구매보다 항공 안전과 기관 협력이 먼저인 사업입니다. 활주로와 접근 경로를 보호하면서 항법, 통신, 감시와 승인된 비행에 영향을 주지 않아야 합니다. 거버넌스와 운용 개념을 먼저 정한 뒤 센서를 선택합니다. 누가 결정하고 운영합니까? 공항 운영자, 관제, 경찰, 규제기관, 주파수 기관, 항공사와 비상 조직의 역할을 정합니다. 누가 경보를 받고 확인·상향·종결하며 능동 조치를 승인하는지 명시합니다. 위협 모델은 어떻게 만듭니까? 사건 이력, 도로, 인구, 이륙 지점, 중요 시간과 예상 경로를 분석합니다. 상용, FPV, 프로그램 비행, 무선 침묵과 합법 Remote ID를 포함하고 원거리 관찰, 접근, 활주로, 터미널과 주변 지점을 구분합니다. 어떤 센서를 설치합니까? RF는 알려진 링크를 식별하고, 레이더는 침묵 표적을 추적하며, EO/IR은 영상 확인, Remote ID는 합법 운용 구분을 지원합니다. 통합 플랫폼이 사건을 연계해야 하며 시야, 클러터와 RF 잡음 조사가 배치를 결정합니다. 오경보를 어떻게 줄입니까? 조류, 차량, 장비, Wi-Fi와 합법 운용이 많습니다. 분류, 지오펜스, 화이트리스트, 시간 규칙, 다중 센서 연계와 사람 확인을 사용하고 근무조당 처리 경보 수를 측정합니다. 플랫폼은 무엇을 지원해야 합니까? 트랙, 출처, 신뢰도, 신원과 영상을 보여주고 구역, 우선순위, 역할, 시간 동기, 재생, 내보내기와 감사를 지원합니다. 공항망 연동은 사이버 보안 검토를 거칩니다. 능동 대응의 안전을 어떻게 보장합니까? 공항 재밍은 매우 민감합니다. 법적 권한, 주파수 조정, 안전 분석, 이중 확인, 구역 제한과 비상 정지가 필요합니다. 승인 전에도 탐지, 추적, 확인, 통보와 증거 기능은 운용할 수 있습니다. 사이버와 데이터 요구 사항은 무엇입니까? 네트워크 분리, 최소 권한, 강한 인증, 암호화, 패치, 로그와 백업을 적용합니다. 보존 기간, 기관 공유와 원격 유지보수 통제도 사전에 정합니다. 현장 인수는 어떻게 합니까? 승인된 대표 기체를 여러 방향, 고도와 속도로 반복합니다. 최초 경보, 확률, 연속성, 위치, 식별, 오경보, 플랫폼 지연과 운영자 시간을 측정하고 센서·망 장애와 예비 전원도 시험합니다. 자주 묻는 질문 장거리 레이더 하나면 충분합니까? 아닙니다. 신원, 조종자 단서와 영상 확인에 RF, Remote ID와 EO/IR이 필요할 수 있습니다. 재밍을 자동 실행할 수 있습니까? 기본적으로 권장되지 않습니다. 법적 권한, 조정, 사람 확인과 인터록이 필요합니다. 승인된 드론은 어떻게 처리합니까? 비행 승인, 화이트리스트, Remote ID, 구역 규칙과 운용 연락 절차를 사용합니다. 인수 비행은 몇 번 필요합니까? 대표 표적과 구역을 포함하고 확률을 계산할 만큼 반복해야 하며 한 번의 시연은 부족합니다. 어떤 데이터를 보존합니까? 원시 센서 이벤트, 융합 트랙, 영상, 운영자 행동, 구성, 시간 동기와 결과를 보존합니다. 관련 가이드 [핵심 시설 C-UAS 선정](/ko/articles/choose-counter-uav-system-critical-infrastructure) [레이더와 RF 비교](/ko/articles/rf-detection-vs-radar-low-altitude-security) 공식 자료 [FAA: 공항 UAS 탐지](https://www.faa.gov/airports/new_entrants/uas_detection_mitigation_response) [ICAO: 항공 보안](https://www.icao.int/Security/Pages/default.aspx)